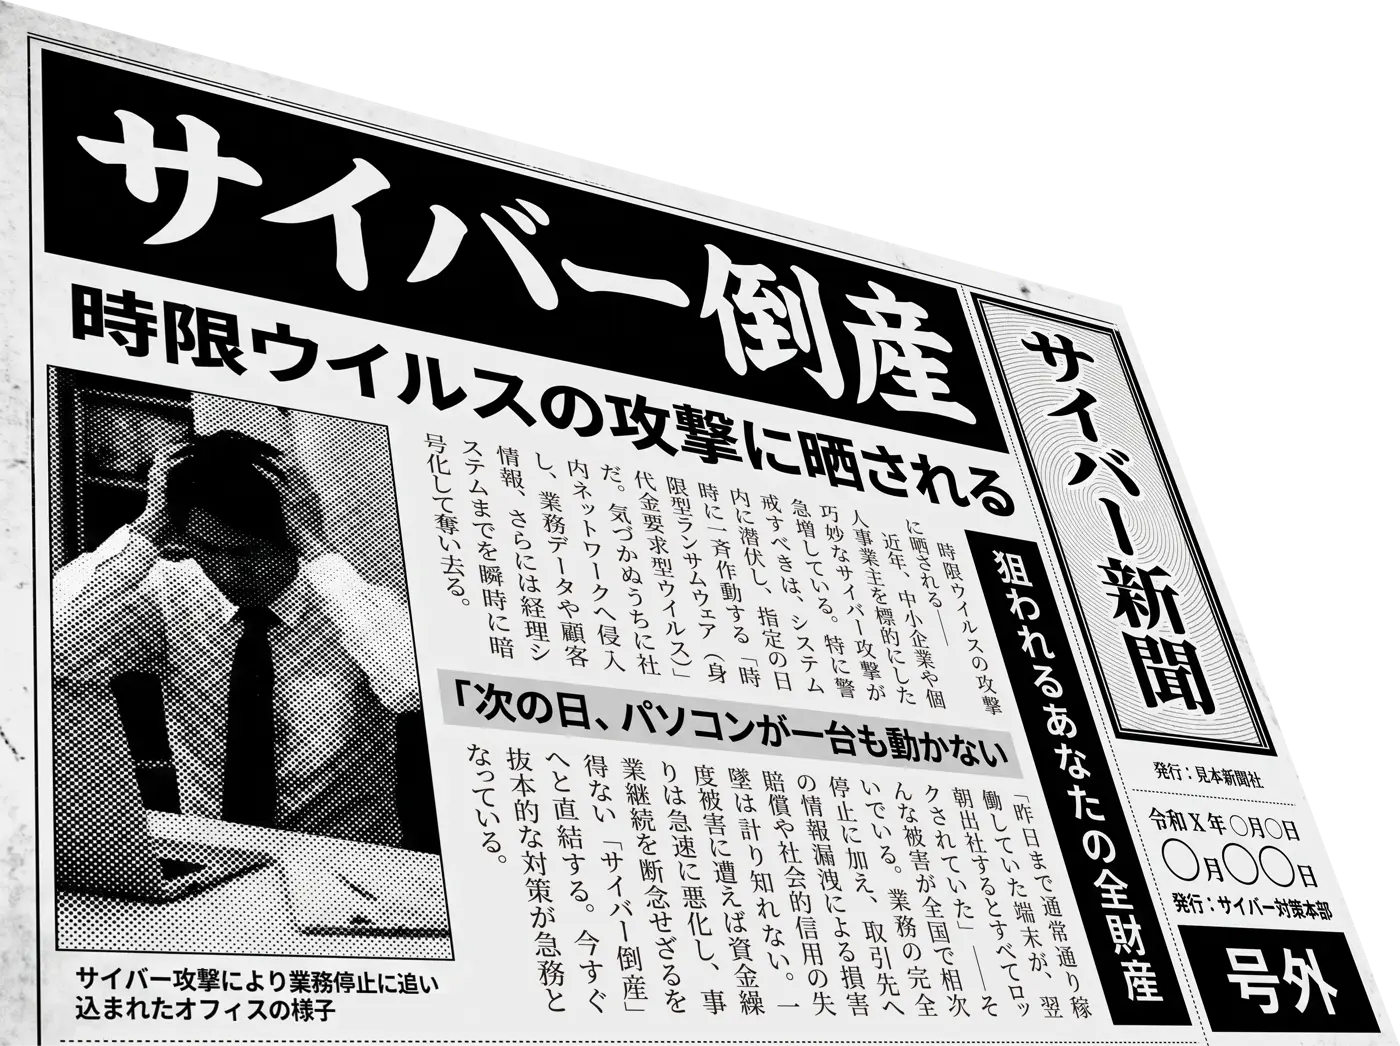
取引先が止まれば、
自社も止まる。
2026年7月|食品・物流(ニチレイ)
攻撃でシステムを止め、冷凍食品の出荷がストップ。外食チェーンなど取引先にも影響が広がり、のちに個人情報の漏えいも確認されました。
ハリネズミのようにいざという時に自分を守る。
それがEgisの自己防衛スタイル
国内外の最新セキュリティニュースを、KAROYA イージスがわかりやすくまとめてお届けします。
田中悠斗氏が「news zero」に出演
防災システムへのサイバー攻撃を受け、ホワイトハッカーとして解説。AIで激化する攻撃と「最悪のシナリオ」とは。
記事を読む技術開発・監修パートナー 田中悠斗氏が出演
日テレNEWS「news zero」(2026年10月14日放送)より
近年多発したサイバー攻撃
2026年7月|食品・物流(ニチレイ)
攻撃でシステムを止め、冷凍食品の出荷がストップ。外食チェーンなど取引先にも影響が広がり、のちに個人情報の漏えいも確認されました。
2025年3月|百貨店(トキハ)
子会社がランサムウェアに感染し、データが暗号化。攻撃の影響などで決算が悪化し、債務超過(借金が財産を上回る状態)に陥りました。
2026年11月|世界中のシステム(Java4Shell)
世界中で使われるJavaに重大な穴。ログインしなくてもサーバーを乗っ取られるおそれがあり、更新しないままだと危険です。
ニュースになるのは、氷山の一角。
報道されるのは、名の知れた会社の被害だけ。表に出ない被害は、規模を問わずどの会社にも起きています。「うちは小さいから狙われない」は、もう通用しません。
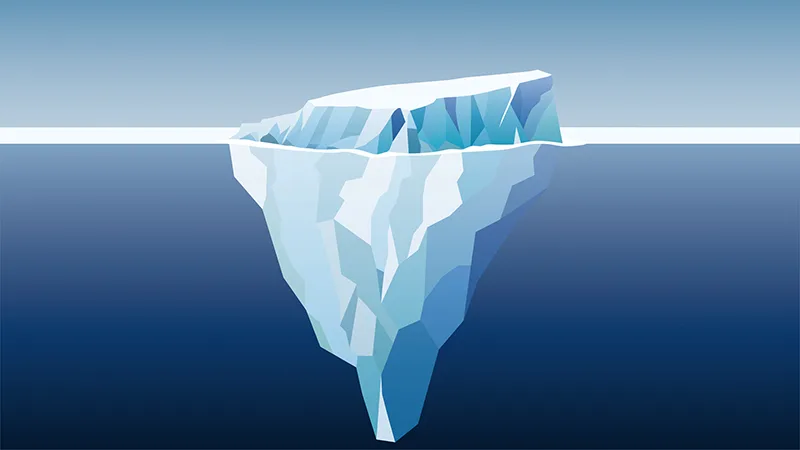 報道された被害
表に出ない被害
ランサムウェア被害にあった組織のうち
復旧に1,000万円以上かかった
ランサムウェア被害にあった組織のうち
1か月未満で元に戻れたのは、半分以下
ランサムウェア被害の報告件数(半期ごと)
統計開始(2020年下半期)以降、過去最多
123件2026年上半期
上=上半期(1〜6月)/下=下半期(7〜12月) ※増え方が見やすいよう、100件より下は縮めて表示しています
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
技術開発・監修パートナー
株式会社フォアーゼット
国防レベルの知見を持つフォアーゼットの診断・演習の技術を採用しています。
田中悠斗
防衛大学校卒業。情報戦略およびサイバーセキュリティを専門とし、10年以上にわたりレッドチームオペレーションに従事。

攻撃手法を熟知した「レッドチーム」による疑似侵入演習で、国防レベルの視点から、御社の守りの「隙」を徹底的に排除します。
① 定期検査
システムの「穴」を探す
専用ツールを用い、Webサイトや社内ネットワークにハッカーが狙いそうな「隙」がないかを隅々まで洗い出します。
たとえるなら
防犯の専門家が建物を一周して、「この窓の鍵がゆるい」「裏口が開いている」と、弱いところを全部リストにするイメージです。
② 侵入可否検証
本当に「入れるか」を試す
ホワイトハッカーの技術を駆使し、社内システムへ実際に侵入できるかアタック。技術的な真の防御力を検証します。
たとえるなら
プロの泥棒役が、本当に建物に入れるか、金庫の部屋までたどり着けるかを実際に試すイメージです。
100%防げるセキュリティは存在しません。
問われるのは"感染した直後に現場と経営陣がどう動けるか"です!
実践型ハードニング演習
本番システムに影響を与えない「安全な仮想環境」で、リアルな混乱と対応を疑似体験(検知・調査・封じ込め・復旧)。机上演習では得られない、本番で動ける判断力を組織に育てます。
①②との違い
①②は「穴を探す・入れるか試す」システムの検査です。③は、攻撃を受けたあとに組織が正しく動けるかを、安全な環境で練習する訓練です。
トラブルが起きた後の対応は、手間も判断も多くかかります。動き出しが遅れたり状況を読み違えたりすると、被害が一気に広がります。
株価下落率:公表1〜2日で数%程度・数週間で10%以上
漏洩データの機密性や事業影響の大きさに加え、公表までの情報ギャップが長いほど、下落率も大きくなる傾向があります。
標準プランに、必要なオプションを追加できます。
標準プラン技術者特化
対象:SOC/CSIRT/情報システム部など
オプション3つから選択
対象:広報・法務・取引先対応/役員
経営層
実務担当者
取扱商品
日常のネットワークやデータを、自動でガードするプロダクトです。
製品写真(準備中)
攻撃のプロが監修した、オフィスの「関所」
攻撃する側の手口を知りつくしたフォアーゼットが監修。インターネットの出入口に置くだけで、不正な侵入やウイルスを自動でブロックします。
リース契約でのご導入も可能です。※審査がございます
お見積り・ご相談出入口の対策が手薄
社内ネットワークの出入口で、不審な通信を止められているか分からない
メールやWebのウイルスが心配
ウイルス付きのメールや、危険なサイトへのアクセスが不安
テレワークの通信が不安
社外から社内にアクセスするときの通信を安全にしたい
設定できる人がいない
セキュリティ機器を設定・管理できる担当者が社内にいない
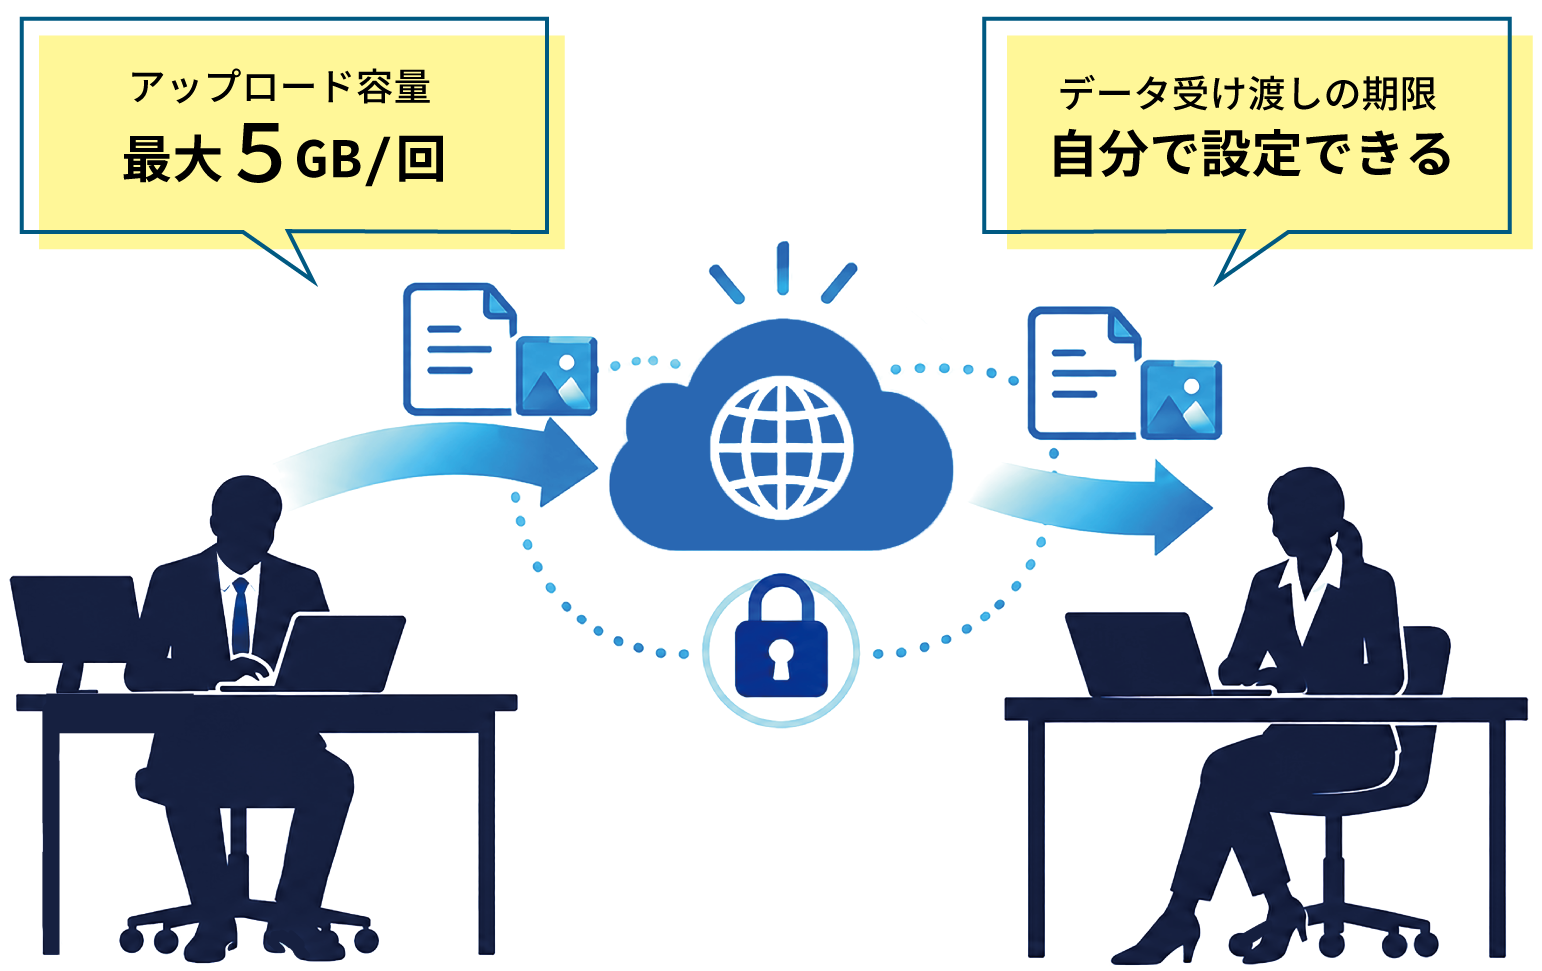
安全なデータ保管・送受信システム
大切なファイルを安全に保管・送受信。送信履歴や閲覧状況をすべて記録し、異常なアクセスを検知すると即座にロックがかかるクラウドストレージです。
パスワード付きZipで送っている
パスワードも同じメールで送るので、盗み見られると中身まで見られてしまう
相手が見たか分からない
送ったファイルが開かれたか、ダウンロードされたか確認できない
送ったファイルが残り続ける
受け渡し後のファイルを、いつまで・誰が見られるのか管理できない
外出先でのやり取りが不安
公衆Wi-Fiでの傍受や、端末の紛失・盗難による流出が心配
送信履歴の完全記録未閲覧・閲覧済・ダウンロード済をダッシュボードで可視化
ユーザー権限管理管理者長・管理者・一般の3段階で閲覧範囲を制御
操作履歴の記録誰が・いつ・何をしたかを監査証跡として保持
アクセスパスワード保護パスワードはメールで自動転送されず、誤送信・流出を防止
有効期限の設定1・3・7・14・30日から選択。期限後は自動でアクセス不可に
自動ロック異常なアクセスを検知すると即座にロック。外出先からも安全
万が一の補償
徹底した訓練とツール導入でも、万が一事故が発生してしまった際の金銭的リスクをカバーする「最後の砦」です。
 只今準備中
事故調査の費用が心配
被害の原因や範囲を調べる費用が、どれくらいかかるか分からない
復旧費用の負担が大きい
システムやデータを元に戻すための費用を用意できるか不安
取引先・顧客への補償が心配
見舞金や損害賠償が発生したときの負担が心配
対策をしても不安が残る
訓練やツールを導入しても、万が一の事故はゼロにできない
事故調査費用・復旧費用・見舞金・損害賠償費用などをカバーする保険のご案内を準備しています。
KAROYA イージスのサービス
ツールで防ぎ、診断と訓練で備え、保険で万が一に備える。3つの守りで、会社を止めません。
「今のセキュリティで大丈夫か」など、どんな些細な疑問でも丁寧にご説明します。
株式会社KAROYA
イージス事業部
| 代表取締役 |
 株式会社KAROYA 代表者 |
|---|---|
| 所在地 | 〒543-0002 大阪府大阪市天王寺区上汐3-1-6 イオ上本町8F |
| 技術開発・ 監修パートナー |
株式会社フォアーゼット |